Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Roanoke Island
Top-Angebote
Produkte zum Begriff Roanoke Island:
-
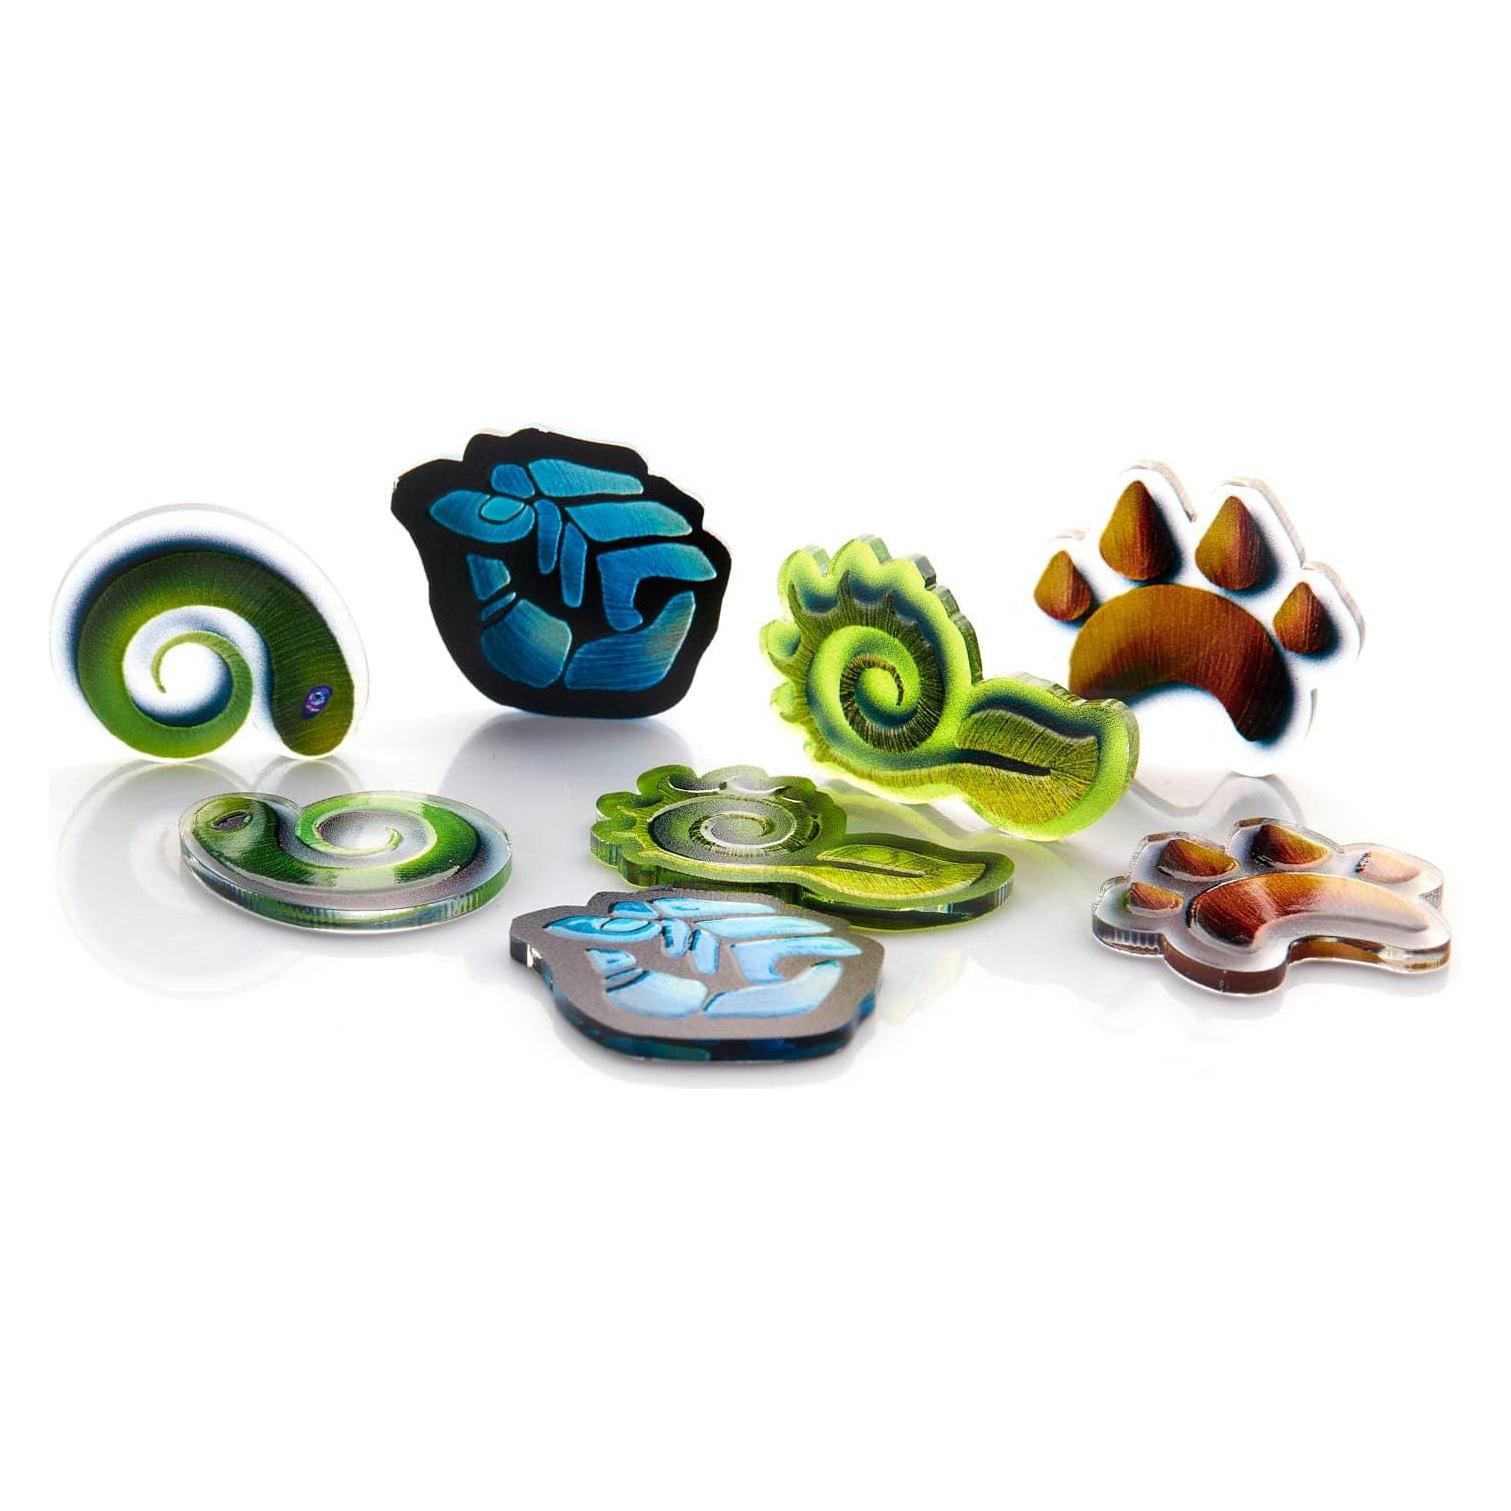
E-Raptor Token und Marker: Spirit Island Jagged Earth Token Set (GB)Ultradurable Spielsteine aus 2 mm Plexiglas. Mit UV-Technologie gedruckt und mit einem durchscheinenden Effekt. Die Spielsteine haben die gleichen Abmessungen wie die aus Karton und passen in unser Insert. Wir bieten auch Spielsteinsätze für das Grundspiel und die Erweiterung Branch and Claws an. Unsere Acrylspielsteine bieten ein viel intensiveres Erlebnis in Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! Achtung! Nicht für Kinder unter 36 Monaten geeignet.46,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Siedler von Roanoke Island. Life is a Story - story.one, Gebundene Ausgabe von N. Küppers, Storylution, 978-3-7115-9106-7Die Siedler Von Roanoke Island. Life Is A Story - Story.one, Gebundene Ausgabe Von N. Küppers, Storylution, 978-3-7115-9106-7, Seitenanzahl: 6018,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Roanoke Island:
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
E-Raptor ERA89283 - Token und Marker: Spirit Island Token Set (EN)In den entlegensten Winkeln der Erde ist die Magie noch lebendig, verkörpert von Geistern des Landes, der Luft und jedes anderen Elements. Werte Dein Spiel mit diesen Token auf! Wunderschön und haltbar! Das Token-Set für Spirit Island enthält 76 Token für das Basisspiel. Diese extrem haltbaren Wertmarken sind aus 2 mm dickem Acrylglas. Gedruckt in UV-Technologie mit transluzentem Effekt. Die Spielmarken haben die gleichen Abmessungen wie solche aus Pappe. Die Acryl-Token sorgen für ein viel intensiveres Erlebnis mit Deinen Lieblingsbrettspielen. Mach Deine Token unzerstörbar! ACHTUNG! Für Kinder unter 3 Jahren nicht geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können.25,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
E-Raptor Token und Marker: Spirit Island Jagged Earth Token Set (GB)Ultradurable Spielsteine aus 2 mm Plexiglas. Mit UV-Technologie gedruckt und mit einem durchscheinenden Effekt. Die Spielsteine haben die gleichen Abmessungen wie die aus Karton und passen in unser Insert. Wir bieten auch Spielsteinsätze für das Grundspiel und die Erweiterung Branch and Claws an. Unsere Acrylspielsteine bieten ein viel intensiveres Erlebnis in Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! Achtung! Nicht für Kinder unter 36 Monaten geeignet.46,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Roanoke Island
-
Die Siedler von Roanoke Island. Life is a Story - story.one, Gebundene Ausgabe von N. Küppers, Storylution, 978-3-7115-9106-7Die Siedler Von Roanoke Island. Life Is A Story - Story.one, Gebundene Ausgabe Von N. Küppers, Storylution, 978-3-7115-9106-7, Seitenanzahl: 6018,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die erste britische Kolonie in Nordamerika. Ein Überblick über die Beziehungen zu den Indigenen auf Roanoke Island, Taschenbuch von Max Kilburg, GRIN,Die Erste Britische Kolonie In Nordamerika. Ein Überblick Über Die Beziehungen Zu Den Indigenen Auf Roanoke Island, Taschenbuch Von Max Kilburg, Grin, 978-3-346-81979-6, Seitenanzahl: 2415,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pegasus Pagan: Schicksal von Roanoke (Deutsch, 2 Spieler)Pagan: Fate of Roanoke von Kasper Christiansen und Kåre Storgaard ist ein Social-deduction-living-card-game im kolonialen Amerika des Jahres 1587. Kern des asymmetrischen Spiels ist der Kampf der Hexe gegen den Hexenjäger. Während die Hexe ein Ritual anstrebt, versucht der Jäger ihr auf die Schliche zu kommen und ihre wahre Identität zu erfahren. Dabei greifen die beiden Spieler auf variable Kartendecks von je 50 Karten und verschiedene Ressourcen zu, um die Gegenseite zu besiegen. Viele unterschiedliche Taktiken und Strategien sind möglich und nötig, um in diesem kompetitiven Kampf der Mächte zu bestehen. Eingebettet in die düsteren Grafiken von Illustratorin Maren Gutt erwacht die fiktive Geschichte um die verlorene Kolonie auf der Insel Roanoke zum Leben. Roanoke im Jahre des Herrn 1587, Amerika. Die kleine Kolonie Roanoke ist auf sich alleine gestellt, nachdem John White, von dem Versuch mehr Ressourcen aus England zurück Kolonie zu bringen, nicht wie versprochen heimgekehrt ist. Düstere Vorzeichen häufen sich und Gerüchte über eine dunkle Macht werden lauter. In ihrer Hoffnung auf einen gottesfürchtigen Mann, ernennen die Dorfbewohner einen Hexenjäger. Doch seine Jagd macht nicht einmal vor den höchsten Ämtern halt. So geraten 9 Verdächtige in den Fokus, unter ihnen sogar der Priester und der Bürgermeister des kleinen Ortes. Doch Verdacht alleine reicht nicht. Der Hexenjäger braucht Gewissheit, will er nicht Unschuldige töten und damit das ganze Dorf gegen sich aufbringen.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.